Transparence : ce texte a été généré avec l’aide d’un système d’intelligence artificielle.
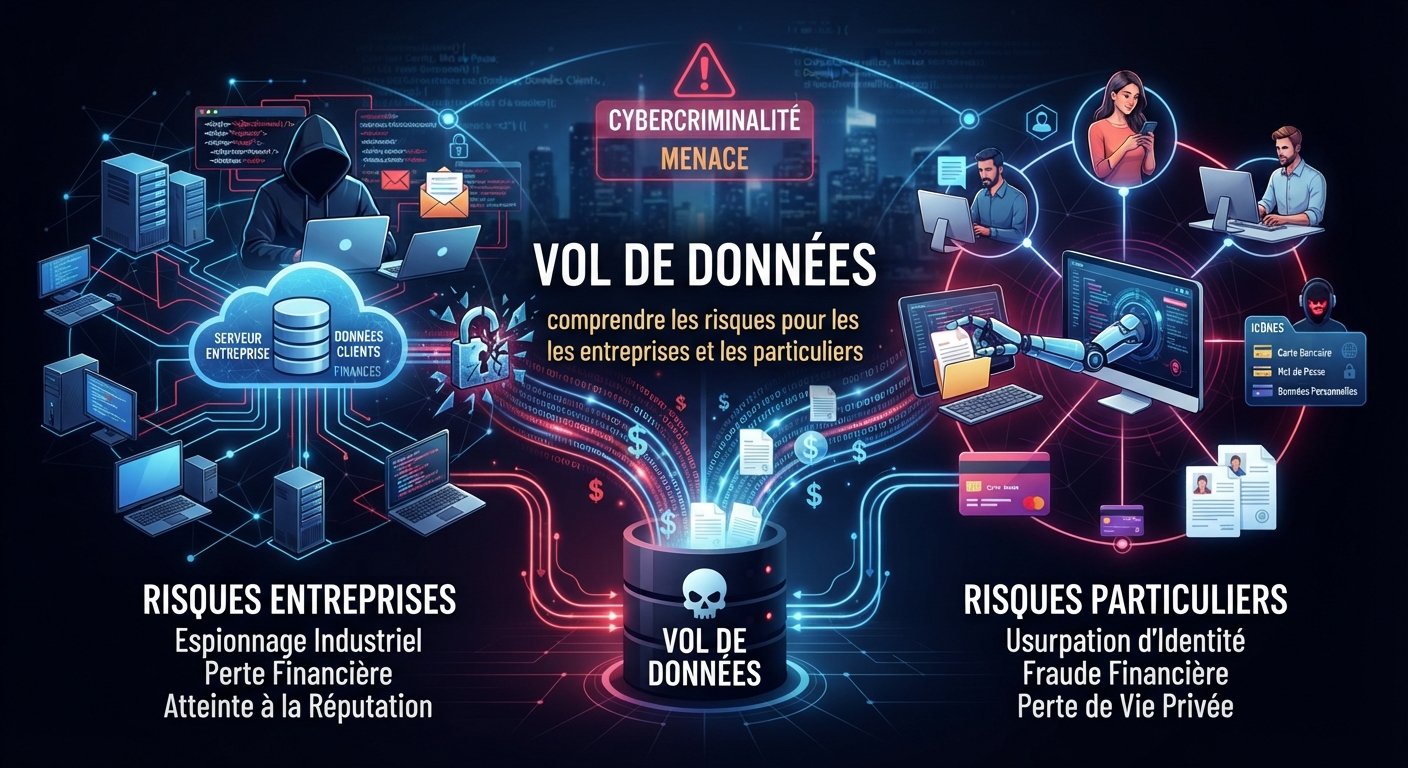
Un vol de données expose les entreprises et les particuliers à des pertes financières majeures, à des sanctions juridiques et à des violations de la vie privée. Face à des menaces amplifiées par l’intelligence artificielle, la protection des informations sensibles repose sur une double approche, à la fois organisationnelle et technique.
Quels sont les vecteurs principaux du vol de données ?
Les pirates informatiques ciblent les organisations à l’aide de deux vecteurs majeurs : le phishing et les malwares. Ces attaques sont aujourd’hui amplifiées par l’intelligence artificielle, qui rend les pièges plus crédibles et plus rapides à déployer.
Contrairement aux idées reçues, les structures de grande envergure ne sont pas les seules menacées. À l’image d’Uber ciblé en 2022, les géants attirent l’attention par leur visibilité, mais les petites entreprises constituent des cibles privilégiées car elles possèdent des défenses plus simples à contourner. Dans 80 % des cas, les cyberattaques impliquent l’erreur humaine : un simple clic sur un lien frauduleux suffit souvent pour compromettre un réseau entier.
Quelles sont les conséquences financières et opérationnelles d’une compromission ?
La remédiation après un vol de données engendre des coûts conséquents. Selon IBM, le coût moyen d’un tel incident atteint environ 4,5 millions de dollars à l’échelle mondiale. Ce montant inclut l’arrêt potentiel de l’activité, l’intervention d’équipes spécialisées en gestion de crise et les dépenses de sécurisation.
Au-delà du préjudice financier immédiat, la compromission de secrets de fabrication ou de documents stratégiques expose l’organisation à la revente de ses données en ligne, entraînant un impact concurrentiel majeur. L’évaluation précise de ces dommages reste toutefois difficile à chiffrer, car les coûts cachés et réputationnels dépendent de l’état initial de l’entreprise et de la réussite de sa remédiation.
Par ailleurs, la crise ne s’arrête pas au colmatage technique. Les données volées peuvent ne pas être exploitées immédiatement et ressurgir sous forme de campagnes de phishing des années plus tard, longtemps après l’apaisement de la crise.
Quelles sont les obligations juridiques avec le RGPD et la directive NIS 2 ?
En Europe, le non-respect de la protection des données expose les entreprises à des poursuites judiciaires et à de lourdes sanctions. En France, la CNIL peut prononcer des amendes pouvant atteindre jusqu’à 4 % du chiffre d’affaires annuel mondial.
L’entrée en application de la directive européenne NIS 2, fixée au 17 octobre 2024 pour les États membres, renforce encore le cadre réglementaire en introduisant une responsabilité accrue de la direction en matière de sécurité. Dans les petites et moyennes structures, cette responsabilité légale incombe généralement au chef d’entreprise, tandis qu’elle est déléguée au DRH ou au DSI dans les organisations plus vastes.
Comment une entreprise peut-elle se protéger efficacement ?
Pour se prémunir contre ces risques, les organisations doivent agir à plusieurs niveaux. La sensibilisation régulière des collaborateurs à travers des campagnes de test de phishing permet de réduire drastiquement le poids de l’erreur humaine. La classification des données sensibles aide ensuite à identifier les informations prioritaires à protéger.
Sur le plan technique, les structures de taille intermédiaire ou petite qui ne disposent pas des ressources internes nécessaires pour surveiller leur sécurité en continu peuvent recourir à un SOC managé, une solution externe économique et performante. Face à ces enjeux, il est recommandé d’évaluer le niveau de conformité de son organisation au regard du RGPD et de NIS 2.